OpenAI零資料保留新招!直擊Anthropic30天數據政策痛點
「我們不保留客戶的提示詞,也不保留模型回應。」
OpenAI在8月19日的一篇官方部落格文章中,用這句話向企業客戶做出承諾。同一天,這家公司向特定客戶預覽了一項名為「私密安全處理」(Private Safety Processing)的新系統。
表面上看,這只是一個安全監控功能的升級。但放在當下AI企業級市場的競爭格局裡,這是一顆直接投向競爭對手Anthropic陣營的炸彈。
事情的起因,要從兩個月前說起。
2026年7月,Anthropic宣布了一項新政策:所有「受保護模型」(包括Mythos級模型及未來具有類似能力的模型)的用戶對話數據,將被保留30天,用於安全分析。這項政策於6月9日正式生效。
Anthropic的理由很充分:像Claude Mythos 5這樣的能力大幅提升的模型,某些惡意行為只有在多個請求串聯起來看時才會顯現。最佳N越獄需要發送數百個提示的細微變化;國家級間諜活動和數據勒索攻擊,也需要跨請求分析才能檢測。
邏輯沒問題。
但企業客戶不買單。
尤其是金融、醫療、法律這些監管嚴格的行業——他們處理的是最敏感的數據:財務記錄、健康資訊、商業機密、專有研究。讓AI供應商把這些數據存上30天,甚至可能被人工審查,對他們來說是無法接受的風險。
Anthropic強調,人工審查極為罕見,只能透過「受控訪問路徑」由少數經批准的審查員執行,每次審查都會記錄在防篡改日誌中。但對於那些把數據安全視為生命線的企業來說,這條「極少數情況」的縫隙,已經足夠讓他們轉身離開。
OpenAI看到了機會。
事實上,OpenAI和Anthropic此前都遵循零資料保留(Zero Data Retention, ZDR)原則——請求處理完成後,不保留客戶的提示詞和模型回應。問題在於,ZDR原有的安全系統只能逐個會話評估風險。
換句話說:既能不碰客戶數據,又能跨對話檢測濫用——這在技術上是矛盾的。
OpenAI聲稱自己解決了這個矛盾。
「私密安全處理」的原理是這樣的:客戶的內容要麼留在客戶控制的基础設施上,要麼存儲在OpenAI的基礎設施上但由客戶控制的密鑰加密。OpenAI員工不持有這些密鑰,因此無法訪問底層內容。自動化系統分析關聯交互中的風險模式,當識別出風險時,OpenAI只收到一個「範圍受限的安全信號」——說明涉及什麼類型的活動,而不暴露具體內容。
即使內容被標記,OpenAI員工仍然無法查看。客戶可以自行調查警報;如果需要申訴或協助核查,客戶可以選擇主動向OpenAI提供相關信息。
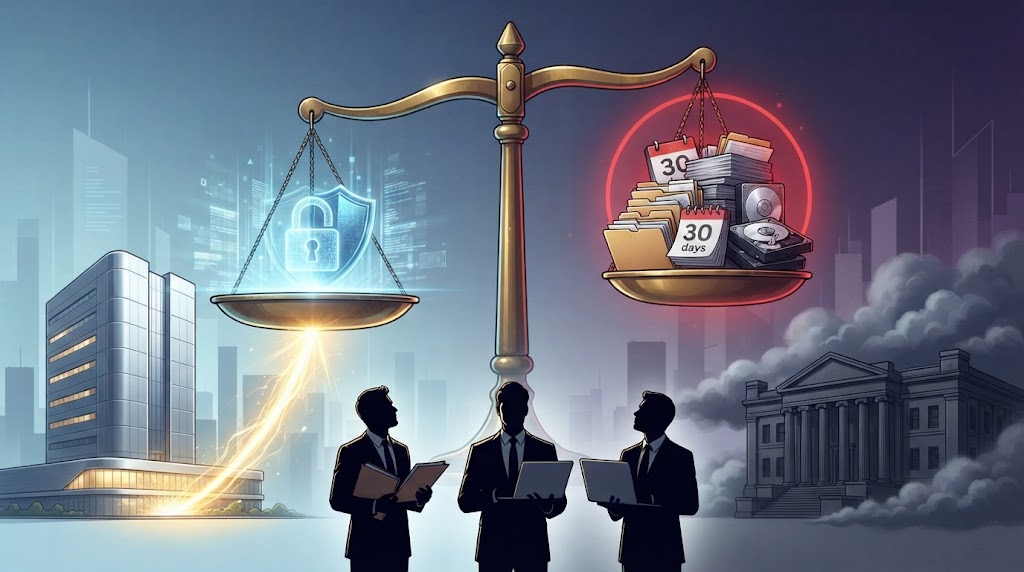
一句話總結:OpenAI能看到「有人在搞事」,但看不到「搞了什麼事」。
該系統目前正在與早期客戶測試,計劃9月正式推出並發布技術白皮書。
說實話,真正值得關注的,不是技術本身。
而是這兩家公司正在用完全不同的邏輯,爭奪同一個市場。
Anthropic的邏輯是:安全優先,哪怕犧牲一些客戶的隱私期望。該公司在風險報告中承認,這項30天保留政策「會不受客戶歡迎,並對業務成功構成實際風險」——但他們認為這是檢測複雜攻擊所必需的。
OpenAI的邏輯是:隱私優先,用技術手段解決安全和隱私的矛盾。公司產品政策負責人Aleah Houze表示,隨著模型能力提升,「風險往往不是通過查看單個提示和回應對出現的,而是需要在時間維度上觀察多次交互」。但OpenAI認為可以在不接觸敏感數據的前提下做到這一點。
兩種邏輯都有道理。但市場只會選擇一個。
對企業客戶來說,這不僅僅是技術選型的問題。
這關係到合規風險、數據主權、審計壓力。一家銀行可以把客戶的對話數據交給AI供應商保留30天嗎?一家醫院可以嗎?一家律師事務所可以嗎?
在監管越嚴格的行業,答案越傾向於「不可以」。
而這恰恰是OpenAI瞄準的靶心。值得注意的是,OpenAI的零資料保留政策目前僅適用於符合資格的企業和API客戶,不適用於Free、Plus、Go和Pro等消費級用戶。
這場戰爭才剛剛開始。
兩家公司都在為IPO做準備,企業級市場是重要的收入來源。誰能贏得金融、醫療、法律這些「高價值、高敏感」行業的客戶,誰就能在未來的估值遊戲中佔據優勢。
OpenAI用「私密安全處理」打出了一張隱私牌。Anthropic會不會跟進?會不會推出妥協方案?市場會如何反應?
未來幾個月,答案會逐漸浮現。
但有一點已經很清楚:在AI企業級市場,技術能力只是門票,數據隱私才是決勝局。
FAQ
問題1:OpenAI的「私密安全處理」和原有的零資料保留有什麼不同?
原有的零資料保留(ZDR)只能逐個會話監測濫用行為,無法發現分散在多個對話中的惡意活動。「私密安全處理」則在此基礎上擴展,能跨相關交互分析風險模式,同時仍不保留任何客戶數據。系統識別風險後僅向OpenAI發送有限信號,不暴露具體內容。
問題2:Anthropic的30天資料保留政策適用於哪些模型?
該政策適用於Anthropic指定的「受保護模型」,包括所有Mythos級模型(如Claude Fable 5)以及未來具有類似能力的模型。提交給這些模型的提示和生成的輸出將被保留30天,用於安全分析。其他模型(如Opus 4.8、Sonnet 4.6、Haiku 4.5)仍可適用零資料保留協議。
問題3:這對使用AI的企業意味著什麼?
金融、醫療、法律等監管嚴格的行業,正面臨AI供應商選擇的關鍵決策。Anthropic的政策要求敏感數據保留30天且可能被審查;OpenAI的新系統則承諾不保留任何數據即可實現跨對話濫用檢測。企業需要在安全監管需求與數據隱私保護之間做出權衡,這可能影響它們對AI供應商的選擇。
相关文章